 CORSO AUTORIZZATO DALLA REGIONE LAZIO • Det. N. G02495 del 26/02/2026
Proteggi i sistemi digitali da vulnerabilità e cyberattacchi. Con un percorso di 420 ore – tra lezioni in presenza/FAD e 120 ore di tirocinio pratico sul campo – padroneggi tecniche di penetration testing, crittografia e mitigazione dei rischi secondo i principi di security by design. Supera l'esame finale e ottieni la Qualifica Professionale di Esperto in Sicurezza Informatica (Livello EQF 6) riconosciuta dalla Regione Lazio.
420 ore complessive
300h di lezione in aula/FAD + 120h tirocinio
Modalità FAD
Fino a 122 ore di lezione online
Max 12 partecipanti
Permette un affiancamento costante
Qualifica CQP EQF 6
Valida in Italia e in Europa
(D.Lgs. 13/2013)
Quota flessibile
Rateizzabile o con sconto del 10% in unica soluzione
Chi è l'esperto in sicurezza informatica
L'esperto in sicurezza informatica è una figura tecnica di livello avanzato (EQF 6) che opera in autonomia nell'analisi, protezione e monitoraggio delle infrastrutture digitali aziendali, sia per le componenti hardware che software.
Il suo compito prioritario è tutelare l'integrità, la riservatezza e la disponibilità dei dati, agendo secondo i principi e le metodologie di security by design per prevenire violazioni, accessi non autorizzati o perdite critiche di informazioni.
Non si limita a risolvere incidenti tecnici a valle del problema, ma presidia la resilienza complessiva dei sistemi digitali attraverso un approccio strategico e normativo.
Valuta inoltre i rischi informatici in conformità con i quadri legislativi nazionali e comunitari (dal GDPR al Perimetro di Sicurezza Nazionale Cibernetica), collabora con i decisori aziendali per orientare le scelte di difesa e garantisce la continuità operativa tramite rigorosi piani di risposta alle emergenze e disaster recovery.
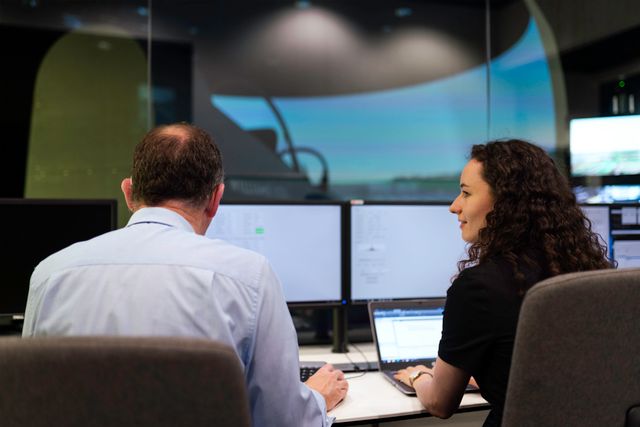
Un presidio strategico per la continuità operativa e la protezione del patrimonio informativo
Analizza l'architettura dei sistemi e delle reti per identificare punti deboli ed esposizioni prima che vengano sfruttati. Conduce sessioni di verifica tecnica e penetration testing servendosi di metriche e metodologie riconosciute (come CVSS e NVD) e strumenti di application security (SAST/DAST), redigendo documenti di valutazione del rischio coerenti con i principali framework internazionali e nazionali di cybersecurity (ISO 27001, NIST, FNCS).
Configura i presidi di sicurezza perimetrale ed endpoint, installando firewall, sistemi di intrusion detection e strumenti di contrasto a minacce avanzate come malware, trojan e ransomware.
Implementa architetture per il controllo degli accessi (IAM) basate su autenticazione forte e Single Sign-On, proteggendo la riservatezza delle comunicazioni e dei dati residenti attraverso l'impiego mirato di algoritmi crittografici (come AES, RSA e SHA).
Supervisiona il traffico di rete e analizza i log di sistema mediante piattaforme SIEM, classificando gli eventi anomali secondo tassonomie standard (tra cui il framework MITRE ATT&CK™) e interfacciandosi con le logiche operative di SOC e CSIRT.
In caso di attacco, guasto o violazione, guida le procedure di contenimento e supporta l'esecuzione dei piani di disaster recovery e continuità operativa (ISO 22301), ripristinando in tempi certi le corrette funzionalità operative attraverso solide politiche di backup e ripristino.
.
Dove lavora l'esperto in sicurezza informatica: gli sbocchi professionali
Società di consulenza IT e Cybersecurity Provider
Inserimento in società di consulenza tecnologica, system integrator e software house specializzate in servizi digitali avanzati dove svolge vulnerability assessment, campagne di penetration testing con strumenti SAST e DAST e audit di conformità rispetto ai principali standard e quadri normativi di cybersecurity.
Security Operation Center (SOC)
Operatività nei Security Operation Center (SOC interni o esternalizzati tramite Managed Service Provider) e coordinamento con le reti di risposta agli incidenti (CERT/CSIRT). Svolge monitoraggio continuativo del traffico e dei log tramite piattaforme SIEM, rilevamento tempestivo delle intrusioni, analisi di malware/ransomware e classificazione delle minacce secondo il framework MITRE ATT&CK™.
Grandi imprese, PA e infrastrutture critiche
Impiego all'interno del reparto IT interno di istituti bancari, strutture sanitarie, provider di infrastrutture cloud/data center ed enti pubblici inseriti afferenti al Perimetro di Sicurezza Nazionale Cibernetica dove gestisce architetture di Identity and Access Management (IAM), configura firewall perimetrali e applica piani di continuità operativa e ripristino.
Requisiti di accesso al corso
Titolo di studio di livello EQF 5 o superiore
Possesso di uno dei seguenti titoli:
Laurea triennale o titolo universitario superiore (qualsiasi indirizzo)
Diploma ITS Academy
Certificato di Qualifica Professionale di livello EQF 5
Conoscenze linguistiche certificate
Cittadini stranieri: conoscenza dell'italiano almeno a livello B2.
Cittadini italiani: conoscenza della lingua inglese almeno al livello B1.
(Verifica del livello tramite test/colloquio in sede di selezione o presentazione di certificazione)
Permesso di soggiorno valido per cittadini extracomunitari o ricevuta richiesta di rinnovo
Non ripartire da zero: trasforma studi ed esperienza lavorativa in crediti formativi
Il tuo passato professionale e accademico ha un valore concreto: con la convalida dei crediti riconosciuta dalla Regione Lazio puoi personalizzare il tuo percorso formativo ed essere esonerato da specifici moduli.
Esoneri per titoli di studio e certificazioni
Crediti da carriera universitaria e titoli di studio pregressi
Possibilità di convalidare specifici moduli didattici presentando esami universitari coerenti o certificazioni IT/Cybersecurity riconosciute. Tra le unità convalidabili figurano Architetture di sistemi digitali (20h), Fondamenti di organizzazione e project management (10h), Inglese tecnico (32h) e, per soli apprendimenti formali, il modulo sul Quadro normativo e cybersecurity (30h).
Attestato sicurezza lavoratori (Art. 37 D.lgs 81/08):
8 ore di esonero totale dal modulo Sicurezza sul luogo di lavoro) per chi è già in possesso di attestato in corso di validità e conforme al settore.
Crediti di frequenza d'aula (fino al 30%)
Riconoscimento su base individuale fino a un massimo del 30% delle ore di formazione teorica e laboratoriale (fino a circa 87 ore su 300 ore complessive di aula/FAD) per competenze formali, non formali o informali verificate in sede di ammissione.
Riconoscimento esperienza professionale sul tirocinio
Crediti sul tirocinio curriculare per esperienza lavorativa (fino al 50%):
Se hai già maturato contratti o collaborazioni lavorative coerenti con le competenze del profilo (presso software house, reparti sistemistici IT, fornitori di connettività/networking, aziende di consulenza tecnologica o centri SOC), puoi richiedere la convalida parziale del tirocinio curriculare.
Esonero fino a metà del periodo di stage:
In base agli standard minimi regionali (che fissano al 50% il tetto massimo riconoscibile sul tirocinio), puoi farti riconoscere fino a 60 ore di esonero sulle 120 totali a fronte di idonea e documentata attività lavorativa nel settore.
Riduci fino a 155 ore il tuo impegno complessivo sul percorso di 420 ore!
Facendo valere l'esonero a priori per la sicurezza sul lavoro (8 ore), il riconoscimento massimo per esperienza pregressa sul tirocinio (60 ore su 120) e la convalida crediti fino al 30% sulle ore d'aula/FAD (fino a 87 ore), puoi abbattere sensibilmente le ore di presenza obbligatorie e dedicarti ai soli moduli specialistici avanzati.
Qualificati come esperto in sicurezza informatica con la massima flessibilità: da 2.500 € o con sconto del 10%
Accedi al percorso con rate mensili concordate direttamente con la segreteria, senza finanziarie né interessi, oppure approfitta subito dello sconto del 10% per il saldo in unica soluzione.
Hai domande
o vorresti iscriverti?
Compila questo form per richiedere informazioni o inviare la tua candidatura.
Ti risponderemo il prima possibile.